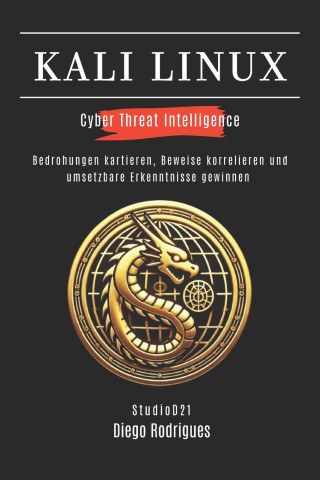
Code: 52262179
KALI LINUX CYBER THREAT INTELLIGENCE
by Diego Rodrigues, StudioD21 Smart Tech Content
KALI LINUX CYBER THREAT INTELLIGENCE: Bedrohungen kartieren, Beweise korrelieren und umsetzbare Erkenntnisse gewinnen Dieses Buch präsentiert einen praktischen Ansatz für Cyber-Threat-Intelligence-Operationen unter Verwendung von ... more


- Language:
 German
- Binding: Paperback
- Number of pages: 424
Publisher: Independently published, 2026
- More about this

19.57 €
RRP: 21.05 €
You save 1.48 €

In stock at our supplier
Shipping in 9 - 13 days
You might also like
-
Momente A1. Kursbuch plus interaktive Version
19.37 € -22 % -
Grammatik aktiv - Deutsch als Fremdsprache - 2. aktualisierte Ausgabe - A1-B1
21.78 € -5 % -
Momente A1. Arbeitsbuch plus interaktive Version
21.48 € -14 % -
Schritte international Neu 1
17.46 € -24 % -
KLEINE PRINZ
4.51 € -
Auto-Katalog 2027
11.64 € -10 % -
Momente A2 - Kursbuch plus interaktive Version - Deutsch als Fremdsprache
19.57 € -22 % -

Motive A1-B1. Arbeitsbuch, Lektion 1-30 mit Audios online
26.10 € -25 % -
Beste Freunde A2.1. Arbeitsbuch
10.13 € -27 % -
Hitster - Christmas (Erweiterung)
11.64 € -10 % -
Grammatik aktiv - Deutsch als Fremdsprache - B2/C1
21.68 € -6 % -

Motive - Kompaktkurs DaF
30.11 € -25 % -

Beste Freunde A1.2. Arbeitsbuch
9.93 € -29 % -
Menschen A1 - Deutsch als Fremdsprache / Kursbuch
18.77 € -23 % -
Die kleine Raupe Nimmersatt
6.42 € -
Schritte international Neu 2. Kursbuch + Arbeitsbuch mit Audios online
18.67 € -19 % -
Netzwerk neu A1.1 - Hybride Ausgabe allango
22.08 € -8 % -
Hitster - Battle of the Generations
28 € -7 % -

Menschen - Deutsch als Fremdsprache. Menschen A1. Arbeitsbuch, m. 2 Audio-CDs
17.46 € -29 % -
Grammatik aktiv - Deutsch als Fremdsprache - 2. aktualisierte Ausgabe - B1+
14.05 € -12 % -
Deutsch für clevere Kids - 5 Wörter am Tag
14.35 € -15 %
Give this book as a present today
- Order book and choose Gift Order.
- We will send you book gift voucher at once. You can give it out to anyone.
- Book will be send to donee, nothing more to care about.
More about KALI LINUX CYBER THREAT INTELLIGENCE
You get 48 loyalty points
 Book synopsis

KALI LINUX CYBER THREAT INTELLIGENCE: Bedrohungen kartieren, Beweise korrelieren und umsetzbare Erkenntnisse gewinnen
Dieses Buch präsentiert einen praktischen Ansatz für Cyber-Threat-Intelligence-Operationen unter Verwendung von Kali Linux als Analyse- und Untersuchungsplattform. Ausgerichtet auf Fachkräfte und Studierende der Cybersicherheit zeigt der Inhalt, wie Indikatoren für Kompromittierung gesammelt, validiert und korreliert, bösartige Infrastruktur untersucht und technische Daten in für die digitale Verteidigung nutzbare Intelligence umgewandelt werden.
Das Werk untersucht Werkzeuge, die in CTI-Operationen breit eingesetzt werden, wie Nmap, Whois, Dig, Dnsrecon und Searchsploit für die Analyse von Infrastruktur und Schwachstellen, zusätzlich zu Ressourcen für Traffic-Analyse und Monitoring mit TShark, Zeek und Suricata. Ebenfalls behandelt werden Automatisierung mit Bash und Python, Datenverarbeitung in JSON, Nutzung von SQLite für Indikatorbasen und Integration mit Plattformen zum Intelligence-Sharing wie MISP, OpenCTI, STIX und TAXII.
Sie werden lernen:
• Domänen, IPs, DNS, ASN und Bedrohungsinfrastruktur zu untersuchen • Indikatoren für Kompromittierung (IoCs) zu sammeln und zu analysieren • Kampagnen, Malware, TTPs und technische Evidenzen zu korrelieren • Netzwerkverkehr zu monitoren und PCAP-Dateien zu analysieren • Sammlung und Analyse von Intelligence-Daten zu automatisieren • Strukturierte Indikatorbasen und Ingestionspipelines aufzubauen • Technische Berichte für SOC, DFIR und Threat Hunting zu produzieren
Am Ende wird der Leser in der Lage sein, vollständige Cyber-Threat-Intelligence-Routinen mit Kali Linux zu implementieren, indem Datensammlung, Indikatorvalidierung, Evidenzkorrelation und Produktion von auf digitale Verteidigung angewandter Intelligence integriert werden.
Book details
19.57 €
- Full title: KALI LINUX CYBER THREAT INTELLIGENCE
- Subtitle: Bedrohungen kartieren, Beweise korrelieren und umsetzbare Erkenntnisse gewinnen
- Author: Diego Rodrigues, StudioD21 Smart Tech Content
- Language: German
- Binding: Paperback
- Number of pages: 424
- EAN: 9798195179663
- ID: 52262179
- Publisher: Independently published
- Weight: 566 g
- Dimensions: 229 × 152 × 24 mm
- Date of publishing: 01. May 2026
Collection points Bratislava a 13357 dalších
Copyright ©2008-26 najlacnejsie-knihy.sk All rights reservedPrivacyCookies

 26718 collection points
 Delivery 2.99 €
 02/210 210 99 (8-15.30h)
